Tiempo de lectura: 5 minutos.
Por qué este tema, y por qué ahora
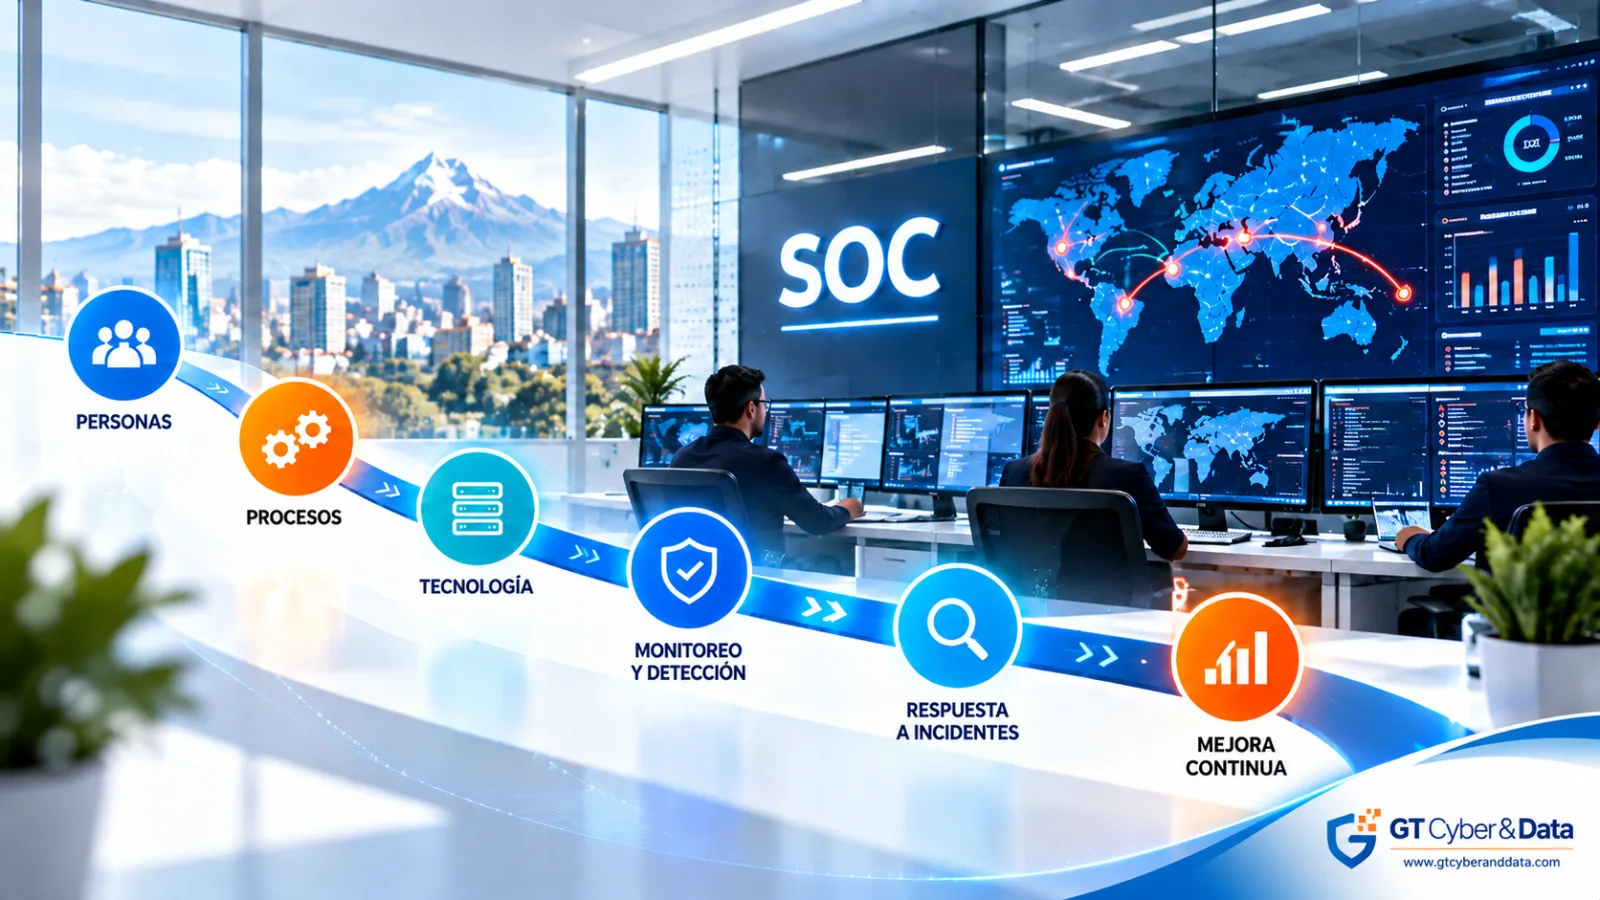
La mayoría de los controles de una organización son preventivos: firewalls, antivirus, parches, contraseñas. Ninguno es perfecto, y entre que uno falla y alguien lo nota puede pasar mucho tiempo. Esa vigilancia continua —detectar lo que ya pasó el filtro preventivo y responder antes de que escale, es el trabajo de un centro de operaciones de seguridad, el SOC.
En Ecuador esa vigilancia dejó de ser una buena práctica opcional. Desde el 22 de mayo de 2026, la Ley Orgánica para el Fortalecimiento de la Ciberseguridad exige a las entidades públicas procedimientos de gestión de incidentes con monitoreo y detección, y a los servicios esenciales e infraestructura crítica, mecanismos de monitoreo, detección y respuesta, con 72 horas para notificar un incidente desde que se detecta. Quien no tiene capacidad de detección no puede cumplir ese plazo, porque ni siquiera sabe cuándo empezó a correr.
Al mismo tiempo, el conocimiento técnico que sostiene a un SOC también se actualizó: MITRE publicó en 2026 la versión 20 de su catálogo ATT&CK (15 tácticas, más de 200 técnicas), y el NIST reescribió en 2025 su guía de respuesta a incidentes (SP 800-61 Revisión 3) alrededor de las seis funciones del marco de ciberseguridad vigente. Esta serie recorre ese terreno con las versiones y la normativa que están en vigor hoy.
Qué es un SOC, en tres ideas
- Es gente, procesos y herramientas, no solo una pantalla con alertas. Un analista que no sabe qué hacer con una alerta es tan ciego como no tener la alerta.
- Se organiza en niveles. El nivel 1 filtra y hace triaje, el nivel 2 investiga, el nivel 3 resuelve lo complejo y coordina la respuesta. Escalar bien es tan importante como detectar bien.
- Su valor se mide en tiempo. Cuanto antes se detecta un intruso, menos daño alcanza a hacer, y en Ecuador ese tiempo además tiene ahora una consecuencia legal.
Qué vamos a recorrer
Cada entrega trae un artículo como este, y preguntas de práctica.
- Fundamentos del SOC: qué hace, cómo se organiza y laboratorio práctico de primer triaje.
- TTP y MITRE ATT&CK: pensar como el adversario para saber qué puede detectar el SOC y dónde necesita visibilidad.
- IDS e IPS: qué vigilan estos sistemas y cuándo conviene que bloqueen por su cuenta.
- DLP e indicadores de compromiso: proteger los datos que salen y reconocer las huellas de un ataque en curso.
- Una plataforma de monitoreo en la práctica: instalación, administración y uso de Security Onion.
- Vulnerabilidades en el SOC y respuesta a incidentes: del hallazgo técnico a la decisión de qué hacer primero.
- Integración y simulacro: unir las piezas anteriores en un caso completo, de la alerta al cierre del incidente.
El hilo conductor ecuatoriano: cada entrega conecta la práctica técnica con lo que exige la Ley Orgánica para el Fortalecimiento de la Ciberseguridad y, cuando hay datos personales de por medio, la Ley Orgánica de Protección de Datos Personales (LOPDP).
Para quién es y cómo aprovecharla
- Estudiantes de TI y seguridad: cada entrega trae lectura, ejercicios y preguntas en el estilo de las certificaciones internacionales.
- Docentes: el material es reutilizable bajo licencia abierta.
- Responsables de TI y delegados de protección de datos: la serie traduce cada práctica técnica del SOC en la evidencia de monitoreo y respuesta que hoy pide la normativa ecuatoriana.
No hace falta ser experto: bastan nociones de redes y sistemas. Las partes prácticas se hacen siempre en laboratorios propios, nunca sobre sistemas de terceros.
Fuentes
- Asamblea Nacional del Ecuador. (2026, 22 de mayo). Ley Orgánica para el Fortalecimiento de la Ciberseguridad. Registro Oficial, Quinto Suplemento N.º 290.
- Asamblea Nacional del Ecuador. (2021, 26 de mayo). Ley Orgánica de Protección de Datos Personales. Registro Oficial, Quinto Suplemento N.º 459.
- National Institute of Standards and Technology. (2025). Incident response recommendations and considerations for cybersecurity risk management (NIST SP 800-61, Rev. 3).
- MITRE. (2026). ATT&CK Enterprise tactics (versión 20).
- FIRST. (2019). CSIRT Services Framework (versión 2.1).
Licencia y nota
Texto publicado bajo licencia CC BY-SA 4.0. Contenido educativo.
Opiniones personales del autor.